Se scopri un data breach che coinvolge i dati degli ospiti, la priorità è duplice: notificare il Garante senza ritardo ingiustificato e, se possibile, entro 72 ore dal momento in cui ne vieni a conoscenza (art. 33 GDPR) e isolare subito l’incidente senza distruggere le prove. Valuta il rischio per gli interessati, blocca gli accessi compromessi, raccogli log e comunicazioni con i fornitori, e ricontrolla che le copie dei documenti già trasmesse su Alloggiati Web siano state cancellate. Il resto—comunicazioni agli ospiti, rapporti con i fornitori, prevenzione—si costruisce dopo, ma questi due passaggi non aspettano.
In breve:
- La gestione delle violazioni richiede una notifica al Garante entro 72 ore e la rapida isolazione degli account compromessi, senza distruggere le prove.
- È fondamentale documentare e classificare immediatamente i dati coinvolti, mantenendo un registro cronologico di ogni azione.
- La responsabilità del data breach ricade sempre sul gestore, anche se l’incidente deriva da un problema del fornitore del gestionale.
- Eliminare subito le copie di documenti dopo aver ottenuto le ricevute e automatizzare la trasmissione dei dati riduce i rischi di violazione.
- La conformità normativa dimostra attenzione verso gli ospiti e tutela la reputazione, con l’automazione che migliora la sicurezza e riduce gli errori.
Indice
- Cosa fare nelle prime 48-72 ore: procedura operativa
- Quali obblighi impone la legge italiana in caso di violazione?
- Chi risponde di un data breach: il gestore o il fornitore?
- Come comunicare la violazione agli ospiti coinvolti
- Quali misure prevengono davvero un data breach negli affitti brevi?
- Checklist e policy interna per ogni host
- Perché la compliance è anche una forma di protezione commerciale
- Come EuroCheckin riduce il rischio di data breach negli affitti brevi
- Perché la maggior parte degli host sbaglia proprio la parte più semplice
- Fonti
Cosa fare nelle prime 48-72 ore: procedura operativa
La prima ora dopo la scoperta di un data breach affitti brevi decide gran parte dell’esito. Non serve panico, serve un ordine di priorità chiaro.
- Isola gli account e i dispositivi compromessi: disconnetti l’accesso, cambia le password di email, gestionale e portali OTA, attiva l’autenticazione a più fattori dove non è già presente.
- Documenta tutto quello che vedi prima di intervenire: screenshot, orari, messaggi di errore. Le prove raccolte a caldo valgono molto più di una ricostruzione fatta a mente fredda.
- Classifica i dati coinvolti: copie di documenti d’identità, indirizzi email, numeri di telefono, dettagli di prenotazione hanno un peso diverso nella valutazione del rischio.
- Contatta il fornitore del gestionale (PMS) e chiedi per scritto cosa è successo, quando, e quali dati ha esposto. Conserva quello scambio.
- Prepara la notifica al Garante, anche in forma preliminare, perché i tempi sono stretti e integrarla dopo è più semplice che scriverla da zero al giorno 3.
Le categorie di dati da controllare in questa fase includono:
- Copie di carte d’identità o passaporti caricati per l’identificazione
- Dati di contatto (email, telefono) usati per le comunicazioni pre e post soggiorno
- Dettagli di pagamento o fatturazione, se gestiti internamente
- Cronologia delle prenotazioni e delle comunicazioni con gli ospiti
Un consiglio: tieni un file unico con timestamp di ogni azione compiuta. In caso di verifica del Garante, un registro cronologico ordinato pesa più di qualsiasi spiegazione a posteriori.
Quali obblighi impone la legge italiana in caso di violazione?
Il quadro normativo per un data breach affitti brevi in Italia si regge su due pilastri che spesso vengono confusi tra loro: il GDPR e il TULPS.
- L’articolo 33 del GDPR impone la notifica al Garante entro 72 ore dalla conoscenza della violazione, salvo che sia improbabile un rischio per i diritti degli interessati.
- L’articolo 34 del GDPR aggiunge un obbligo ulteriore: se il rischio per gli ospiti è elevato, occorre comunicare direttamente con loro, non solo con l’autorità.
- L’articolo 109 del TULPS obbliga il gestore a trasmettere i dati degli ospiti tramite Alloggiati Web e a conservare la ricevuta di trasmissione per cinque anni, come prova sufficiente dell’adempimento.
- La nota del Garante del 29 aprile 2026 chiarisce che le copie dei documenti raccolte per l’inserimento su Alloggiati Web vanno cancellate o distrutte subito dopo aver ottenuto la ricevuta: conservarle “per comodità” non ha alcuna base giuridica.
Negli ultimi mesi si è registrato un aumento delle segnalazioni di violazioni nel settore ricettivo, spesso legate proprio all’esfiltrazione di copie di documenti d’identità conservate oltre il necessario. È il punto debole più comune: non l’attacco sofisticato, ma l’archivio inutile che qualcuno prima o poi trova.
Chi risponde di un data breach: il gestore o il fornitore?
Il gestore dell’alloggio resta sempre il titolare del trattamento, anche quando l’incidente nasce da un problema tecnico del fornitore del gestionale. La responsabilità verso gli ospiti non si trasferisce automaticamente al PMS che gestisce le prenotazioni o la sincronizzazione con Alloggiati Web: questo significa che, in caso di controllo, sei tu a dover rispondere al Garante, non il tuo fornitore software.
Per questo un accordo scritto ex art. 28 GDPR con ogni fornitore che tratta dati per tuo conto non è un dettaglio burocratico. Deve specificare:
- Tempi massimi entro cui il fornitore ti avvisa in caso di incidente (idealmente entro 24 ore dalla scoperta)
- Misure di sicurezza minime garantite (cifratura, backup, controllo accessi)
- Livello di assistenza previsto durante le indagini successive alla violazione
- Modalità di cancellazione dei dati al termine del rapporto contrattuale
Chiarire questi punti prima che accada qualcosa riduce sensibilmente i tempi di risposta quando il problema si presenta davvero.
Come comunicare la violazione agli ospiti coinvolti
Quando il rischio per gli ospiti è elevato, la comunicazione non è opzionale. Ma il modo in cui scrivi quel messaggio conta quasi quanto il fatto di inviarlo.
Il testo deve contenere, in ordine: cosa è successo (in termini semplici), quali dati sono stati coinvolti, cosa hai già fatto per contenere il problema, e cosa può fare l’ospite per proteggersi (per esempio monitorare eventuali tentativi di phishing legati al proprio indirizzo email).
- Evita termini tecnici come “vettore di attacco” o “exfiltration”: scrivi «abbiamo rilevato un accesso non autorizzato al nostro sistema di prenotazioni»
- Indica sempre un contatto diretto per domande, non un indirizzo generico
- Invia la comunicazione entro 24-48 ore dalla valutazione del rischio, non aspettare la chiusura completa delle indagini
- Usa un canale verificabile (email con conferma di lettura), non un messaggio informale su chat
Un consiglio: chiudi sempre il messaggio con un’azione concreta che l’ospite può compiere subito, come cambiare una password condivisa. Un avviso senza istruzioni pratiche genera solo ansia, non collaborazione.
Quali misure prevengono davvero un data breach negli affitti brevi?
La maggior parte dei data breach affitti brevi non nasce da un attacco hacker sofisticato, ma da abitudini quotidiane poco sicure: foto di documenti inviate su WhatsApp, allegati email non protetti, copie salvate “per sicurezza” su un telefono personale.
Il Garante sconsiglia esplicitamente l’uso di WhatsApp o email per raccogliere documenti d’identità, perché questi canali moltiplicano i punti di vulnerabilità: un telefono smarrito o un account compromesso espone tutto l’archivio insieme. C’è un dettaglio che molti host trascurano: eliminare la foto dalla chat non basta, perché il backup automatico del cloud spesso conserva comunque una copia dell’immagine, rendendo l’eliminazione locale inutile.
Le misure che riducono davvero l’esposizione:
- Cifratura dei dati in transito e a riposo su qualsiasi sistema usato per raccogliere documenti
- Autenticazione a più fattori su ogni account collegato ad Alloggiati Web o al gestionale
- Aggiornamenti regolari di sistemi e software, con backup separati e testati
- Minimizzazione dei dati: raccogli solo ciò che serve per l’identificazione, non copie “di scorta”
Il Garante raccomanda soluzioni che automatizzano la trasmissione ad Alloggiati Web e cancellano i dati temporanei subito dopo l’invio, proprio per eliminare la fase più rischiosa dell’intero processo: la conservazione manuale delle copie.
Una piattaforma come EuroCheckin sincronizza direttamente i dati con Alloggiati Web senza che il gestore debba conservare file sciolti su email o dispositivi personali, riducendo di fatto il numero di punti in cui un documento può essere intercettato o dimenticato in un archivio che non doveva esistere.
Checklist e policy interna per ogni host
Una policy scritta, anche breve, trasforma la gestione di un incidente da improvvisazione a procedura.
- Definisci chi fa cosa: chi isola i sistemi, chi contatta il Garante, chi scrive agli ospiti.
- Fissa un tempo massimo interno per ogni fase, più stretto delle 72 ore di legge, così hai margine.
- Conserva sempre la ricevuta Alloggiati Web per cinque anni: è la prova che sostituisce qualsiasi archivio di copie.
- Rivedi la policy ogni sei mesi e testa la procedura con un’esercitazione simulata.
Punti da includere nella policy scritta:
- Regola di cancellazione immediata delle copie dopo la ricevuta
- Elenco dei fornitori con cui hai un accordo ex art. 28 attivo
- Modulo standard per la notifica al Garante già pronto da compilare
Perché la compliance è anche una forma di protezione commerciale
La gestione corretta di un data breach affitti brevi non è solo un obbligo verso il Garante: è un segnale diretto agli ospiti che scelgono la tua struttura invece di un’altra. Un host che dimostra di trattare i documenti con attenzione riduce il rischio reputazionale che segue quasi sempre una violazione rendicontata male, con recensioni negative che citano esplicitamente la gestione dei dati personali.
C’è anche un aspetto meno discusso: le piattaforme di prenotazione osservano sempre più da vicino la conformità normativa degli host che ospitano. Più di 3.000 gestori in Italia usano già EuroCheckin per sincronizzare automaticamente le registrazioni con Alloggiati Web, con un tasso di successo del 99,9% nelle trasmissioni, un dato che riflette quanto l’automazione riduca gli errori manuali che spesso sono all’origine di un incidente.
Come EuroCheckin riduce il rischio di data breach negli affitti brevi
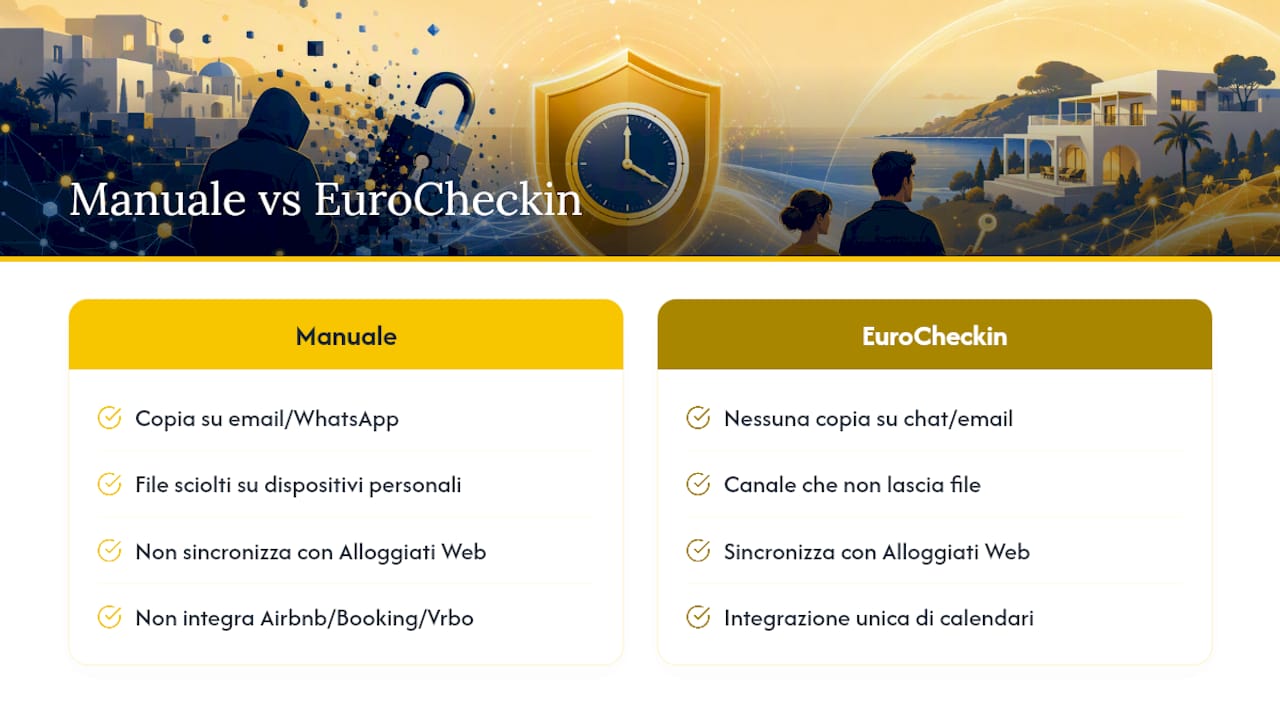
EuroCheckin è l’alternativa concreta alla gestione manuale dei documenti degli ospiti: sincronizza automaticamente i dati con Alloggiati Web, elimina la necessità di conservare copie su email o WhatsApp, e integra calendari e prenotazioni da Airbnb, Booking e Vrbo in un unico sistema conforme al GDPR. Ogni registrazione passa attraverso un canale che non lascia file sciolti su dispositivi personali, il punto debole che genera la maggior parte delle violazioni nel settore.
Conviene passare a un sistema automatizzato quando gestisci più di un alloggio, quando il turnover di ospiti è alto, o semplicemente quando vuoi togliere dal tuo telefono l’ultima cartella con foto di documenti che non dovrebbe esistere. Il servizio è offerto con un modello di abbonamento mensile per alloggio. Se vuoi vedere come funziona la configurazione per la tua struttura, richiedi assistenza per l’attivazione e valuta insieme al team i tempi di passaggio dal sistema che usi oggi, in base al tuo volume di gestione.
Perché la maggior parte degli host sbaglia proprio la parte più semplice
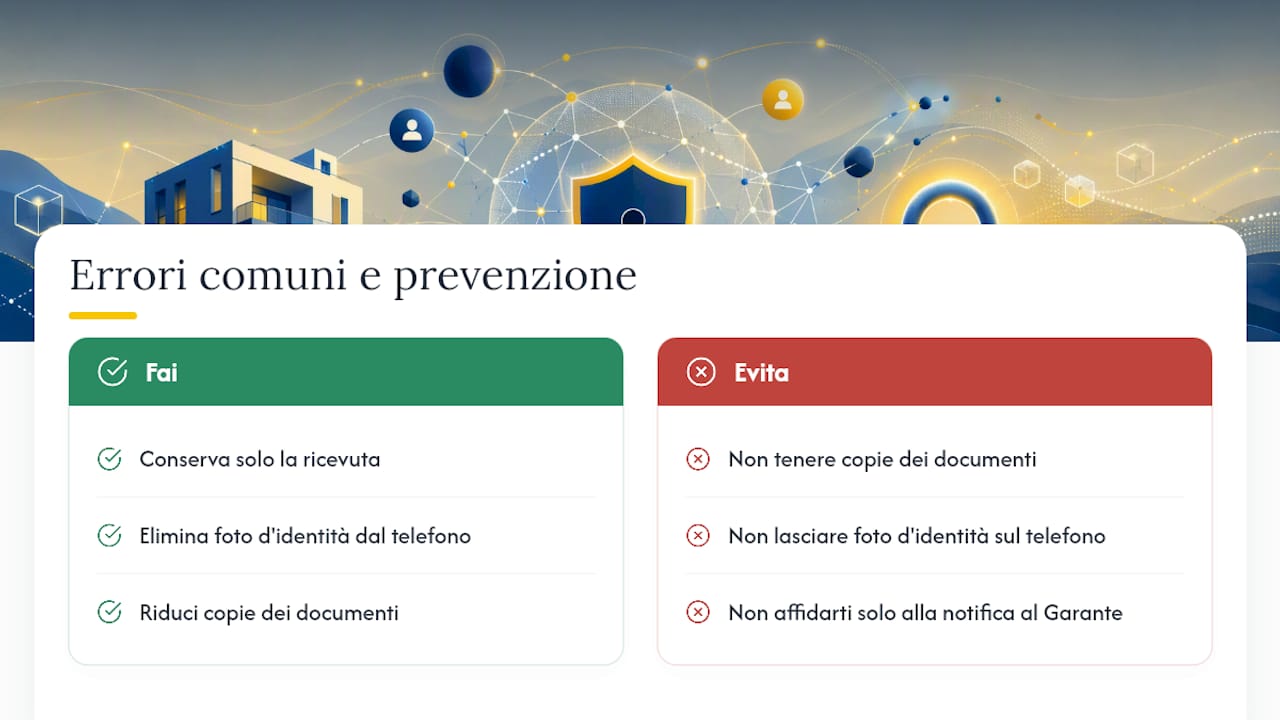
La parte tecnica di un data breach fa paura, ma non è quasi mai il punto in cui gli host falliscono davvero. Fallisce la parte banale: la cartella foto del telefono con dieci carte d’identità vecchie di due anni, il messaggio WhatsApp mai eliminato, la convinzione che “tenerlo da parte non fa male”. È esattamente il contrario di quello che dice la norma, ed è il primo posto dove un controllore, o un malintenzionato, guarderebbe.
Chi si concentra solo sulla notifica al Garante dopo l’incidente perde di vista che la vera prevenzione avviene prima, nel non avere nulla da perdere. Se non conservi copie oltre la ricevuta, un attacco al tuo sistema espone molto meno. Questo è il motivo per cui la conformità normativa e la sicurezza pratica, in questo settore specifico, coincidono quasi perfettamente: fare la cosa giusta secondo il GDPR è anche la cosa più difficile da violare per chiunque voglia sfruttare i tuoi dati.
— Sofía Herrera