

Per gestire la privacy degli ospiti stranieri, raccogli solo i dati necessari e individua per ogni trattamento una base giuridica ai sensi dell’art. 6 GDPR. Il consenso serve per marketing e profilazione, con checkbox separate. Non conservare copie dei documenti oltre il necessario: dopo la trasmissione resta solo la ricevuta. Più avanti trovi una checklist operativa pronta da applicare.
In breve:
- Per la registrazione alle autorità, conserva la ricevuta del portale per 5 anni e cancella scansioni o copie dei documenti dopo la trasmissione.
- Per le comunicazioni promozionali e la profilazione raccogli consensi distinti, non preselezionati, conserva prova della scelta e consenti la revoca in ogni momento.
- Raccogli allergie o condizioni mediche solo se necessarie al soggiorno e con consenso specifico, limita gli accessi e cancella i dati alla partenza.
- Registra ogni violazione; se comporta rischi, valuta la notifica al Garante entro 72 ore, ove possibile, e informa gli ospiti se il rischio è elevato.
- Nomina i gestionali e i servizi di registrazione degli ospiti responsabili del trattamento, definendo nei contratti istruzioni, sicurezza, subfornitori, gestione delle violazioni e cancellazione finale.
Indice
- Checklist operativa: come gestire i dati degli ospiti ogni giorno
- Come costruire moduli di consenso per marketing e profilazione
- Allergie e condizioni mediche: quando serve il consenso esplicito
- Sicurezza dei dati e data breach: cosa fare entro 72 ore
- Titolare, responsabile e fornitori: cosa mettere nei contratti
- La privacy come abitudine: una prospettiva sull’ospitalità
- Come EuroCheckin ti aiuta a gestire i dati in modo conforme
- Domande frequenti
- Fonti
Checklist operativa: come gestire i dati degli ospiti ogni giorno
Il punto di partenza è sapere cosa serve davvero. Per il soggiorno bastano nome, recapiti e, se richiesti, i dati di fatturazione. Tutto il resto va giustificato da una finalità precisa. Il Garante ha ricordato che conservare fotocopie o scansioni dei documenti oltre il necessario viola il principio di minimizzazione: l’unica copia da tenere è la ricevuta digitale.
Ecco i passaggi da seguire al check-in, in reception o da remoto:
- Raccogli solo i campi minimi: identità, contatti, dati di fatturazione.
- Mostra l’informativa prima di chiedere qualsiasi dato, nella lingua dell’ospite.
- Usa checkbox distinte per promozioni e profilazione, mai deselezionate.
- Tieni separati i dati logistici (orario di arrivo, richieste sulla camera) dai dati sensibili.
- Cancella i record temporanei, come foto o scansioni di documenti, subito dopo la trasmissione.
- Annota chi ha ottenuto il consenso, quando e con quale modalità: cartacea, digitale o multilingue.
La registrazione degli ospiti su Alloggiati Web è un obbligo di pubblica sicurezza e non autorizza a trattenere i documenti per altre finalità. Tenere distinti i due piani evita la confusione che il Garante ha segnalato.
Un consiglio: stampa questa checklist e appendila vicino alla postazione di check-in: chi la legge ogni mattina smette di salvare scansioni «per sicurezza».
Come costruire moduli di consenso per marketing e profilazione
Il consenso valido è informato, specifico, libero e documentato. Un modulo unico che mescola contratto, newsletter e profilazione non regge: il Garante ha chiarito che i moduli generici sono nulli e che servono checkbox separate, con traccia di chi ha dato il consenso, quando e come. Sul fronte alberghiero, il Garante ricorda che il consenso per marketing e profilazione va documentato e i tempi di conservazione dichiarati.
Cosa verificare in un buon modulo:
- Una casella per le comunicazioni promozionali, una per la profilazione, nessuna deselezionata.
- Finalità descritte in una frase semplice, senza gergo legale.
- Durata di conservazione dei dati di marketing indicata nell’informativa.
- Revoca possibile in qualsiasi momento, con le stesse modalità usate per dare il consenso.
- Rinnovo del consenso quando la finalità cambia o il periodo dichiarato scade.
Il legittimo interesse non sostituisce il consenso per la profilazione delle abitudini degli ospiti. Per tradurre le frasi informative, affidati a un madrelingua o a un modello già rivisto: una traduzione letterale di «consenso» o «profilazione» può rendere il testo ambiguo. Per approfondire, leggi la guida su check-in multilingue.
Il Garante lo ricorda così: il titolare deve essere in grado di dimostrare la corretta gestione dei consensi e il rispetto dei tempi di conservazione definiti, come indicato nel provvedimento sul marketing in albergo.
Allergie e condizioni mediche: quando serve il consenso esplicito
Non tutte le informazioni sull’ospite hanno lo stesso peso. Un orario di arrivo è un dato logistico. Un’allergia o una condizione medica rientra nelle categorie particolari dell’art. 9 GDPR e richiede un consenso specifico. Il Garante, nel provvedimento del 1° giugno 2023, ha stabilito che raccogliere sistematicamente questi dati senza consenso specifico è illecito.
La prassi corretta è semplice:
- Raccogli l’informazione una tantum, legata al singolo soggiorno e solo se serve a fornire il servizio richiesto.
- Limita l’accesso a chi ne ha bisogno, per esempio cucina o responsabile del servizio colazioni.
- Registra gli accessi quando i dati sono in uso, così puoi ricostruire chi li ha consultati.
- Cancella tutto al check-out, salvo un consenso distinto e separato per la conservazione.
- Non inserire allergie nei campi note dei sistemi di prenotazione, dove restano visibili a lungo.
In pratica, la cucina può ricevere un foglio con nome, camera e allergia per la durata del soggiorno, da distruggere alla partenza. Se vuoi ricordare le preferenze per un soggiorno futuro, serve una richiesta esplicita e un consenso a parte.
Sicurezza dei dati e data breach: cosa fare entro 72 ore
Le misure tecniche minime sono note: accessi con credenziali personali, cifratura dei file con dati sensibili, backup regolari e aggiornamenti dei dispositivi. Conta anche l’aspetto organizzativo: chi può vedere cosa, e chi risponde se qualcosa va storto.

Se i dati vengono persi, rubati o esposti, il titolare deve notificare la violazione al Garante senza ingiustificato ritardo e verificare i termini applicabili nelle indicazioni ufficiali. Ogni violazione va comunque registrata, anche quando non viene notificata. La notifica avviene con la procedura telematica definita dal Garante.
Un workflow interno semplice:
- Rilevazione: chi nota il problema lo segnala subito al responsabile.
- Contenimento: cambia le password, disconnetti i dispositivi, blocca l’accesso compromesso.
- Valutazione del rischio: quali dati, di quanti ospiti, con quali conseguenze possibili.
- Valuta tempestivamente gli obblighi di notifica al Garante e, se il rischio per gli ospiti è elevato, la comunicazione anche a loro.
- Rimedio: correggi la causa e aggiorna il registro delle violazioni.
Un consiglio: prepara in anticipo un modello di registro delle violazioni e il recapito di chi decide: durante un incidente non c’è tempo per improvvisare.
Titolare, responsabile e fornitori: cosa mettere nei contratti
Il titolare è chi decide finalità e mezzi del trattamento, come spiega il vademecum del Garante su marketing e privacy. Nella gestione di una struttura, di norma lo sei tu. Chi tratta i dati per tuo conto, come un gestionale o un servizio di check-in, è un responsabile e va nominato ai sensi dell’art. 28 GDPR.
Nel contratto con ogni fornitore inserisci:
- Le attività delegate e le istruzioni sul trattamento.
- Le misure di sicurezza che il fornitore si impegna ad adottare.
- La regola sui sub-responsabili: chi può essere coinvolto e con quale autorizzazione.
- L’obbligo di avvisarti subito in caso di violazione.
- Cancellazione o restituzione dei dati a fine rapporto.
Verifica periodicamente gli accessi concessi, chiedi conferma delle misure adottate e conserva copia di contratti e nomine. Se il fornitore opera fuori dall’Unione, controlla le regole sui trasferimenti previste dal regolamento europeo.
La privacy come abitudine: una prospettiva sull’ospitalità
La maggior parte degli errori non nasce dalla cattiva fede, ma dalla fretta: una scansione salvata «per sicurezza», un’allergia scritta nelle note, un modulo copiato da un altro sito. Chi ospita ogni giorno persone di lingue diverse non ha bisogno di un manuale, ma di tre abitudini: uno script breve in più lingue per il consenso, una checklist appesa al banco e strumenti che non conservano ciò che non serve. La fiducia dell’ospite si costruisce così, con meno dati e più chiarezza. E si vede: chi ha spiegato bene perché chiede un dato riceve meno domande e meno diffidenza.
— Sofía Herrera
Come EuroCheckin ti aiuta a gestire i dati in modo conforme
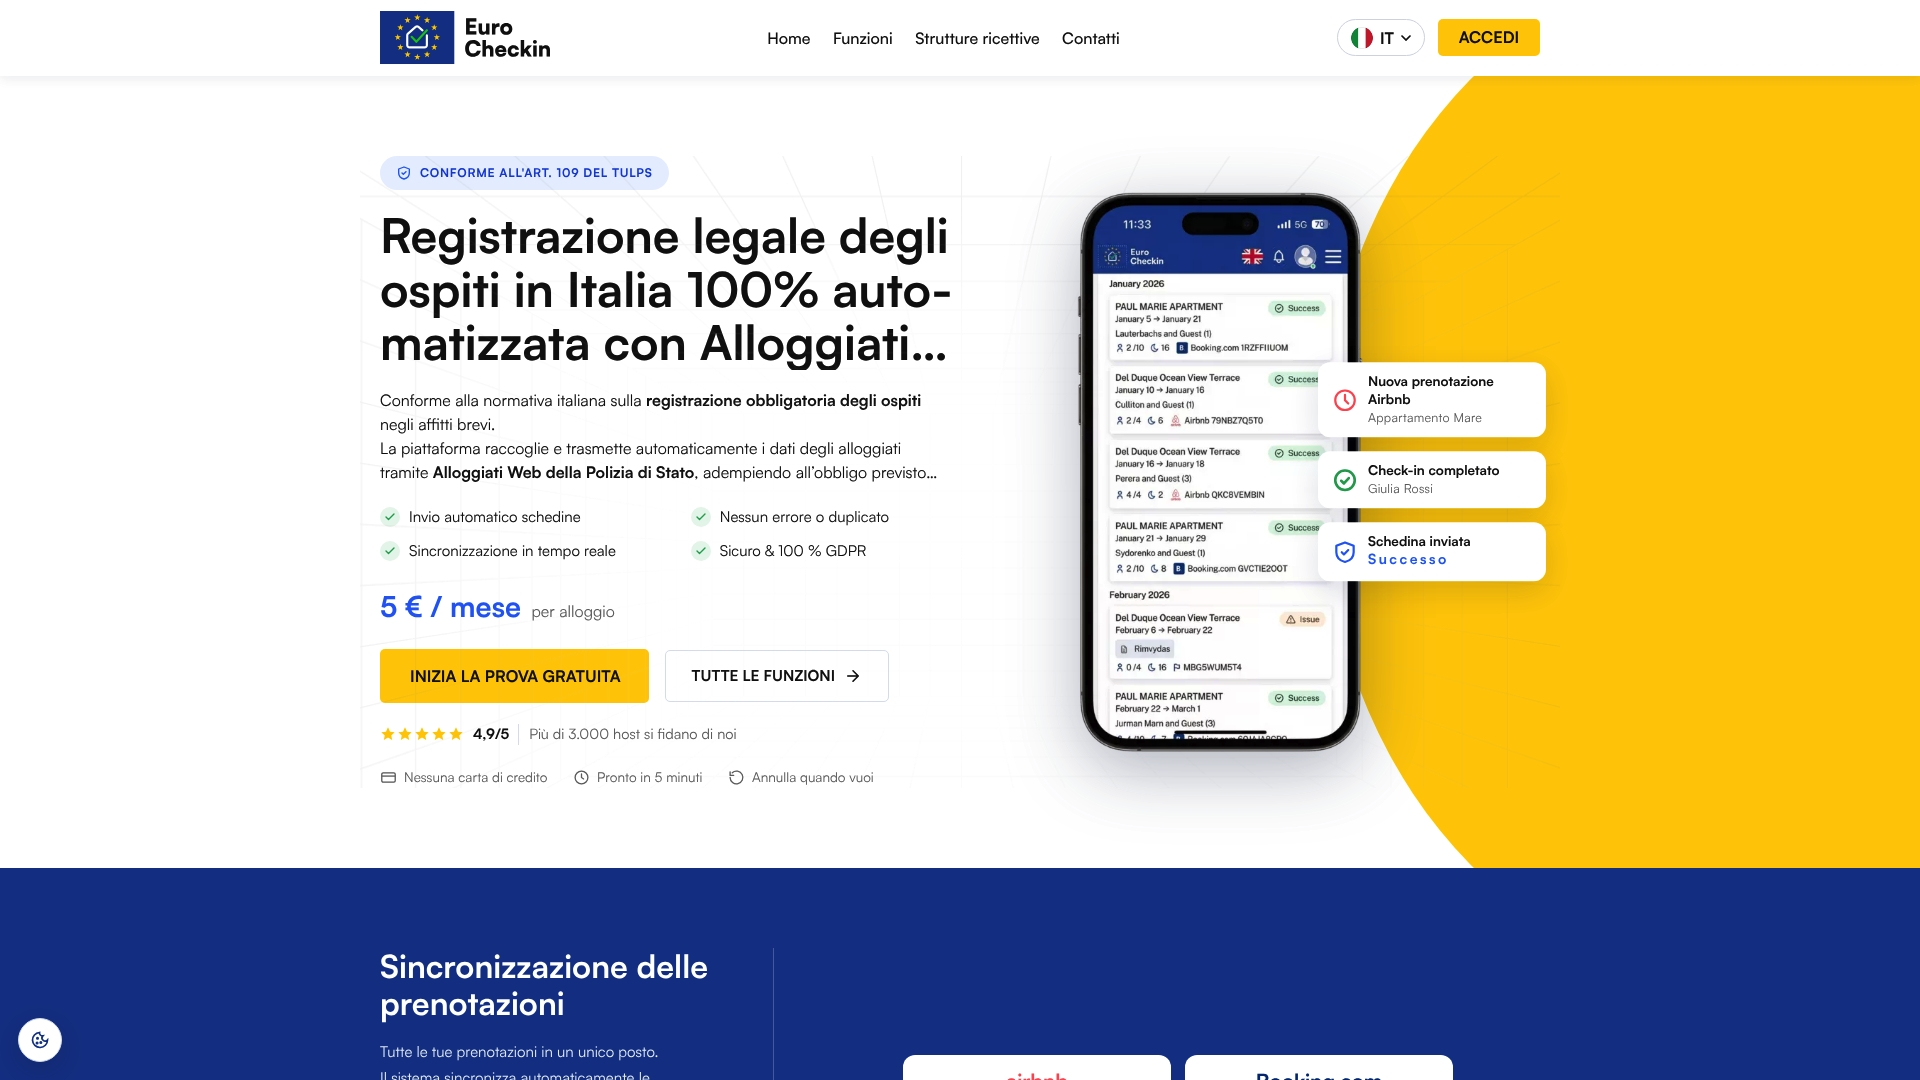
Noi di EuroCheckin abbiamo costruito la piattaforma per togliere dal tuo lavoro la parte più rischiosa: la registrazione manuale. Automatizziamo la registrazione degli ospiti e la sincronizzazione con Alloggiati Web, così riduci errori e duplicati. Il check-in online è multilingue e consente di gestire le procedure in un’unica interfaccia.
- Registrazione legale degli ospiti automatizzata, senza doppie digitazioni.
- Sincronizzazione delle prenotazioni da Airbnb, Booking e altri portali.
- Conservazione dei dati con attenzione al GDPR e gestione centralizzata.
- Check-in online in più lingue per gli ospiti stranieri.
Il piano EuroCheckin parte da 5 € al mese per alloggio, mentre per le strutture alberghiere il piano EuroCheckin per hotel costa 3 € al mese per alloggio. Vuoi vedere come funziona con le tue prenotazioni? Visita la pagina di EuroCheckin per conoscere la piattaforma, oppure scrivici dalla pagina di assistenza per registrazione e configurazione.
Domande frequenti
Quali dati degli ospiti stranieri posso conservare dopo il check-out?
Conserva solo ciò che serve per obblighi di legge o fatturazione. Per la registrazione alle autorità, la ricevuta del portale è l’unico elemento da tenere, per 5 anni. Le copie dei documenti vanno cancellate dopo la trasmissione.
Serve un consenso per inviare newsletter agli ospiti?
Sì, per le comunicazioni promozionali serve un consenso specifico, separato dal contratto di soggiorno e documentato. Il legittimo interesse non copre la profilazione delle abitudini dell’ospite. Conserva la prova di quando e come il consenso è stato dato.
Posso annotare le allergie dell’ospite nel gestionale?
Solo se serve al soggiorno e con consenso specifico, perché sono dati dell’art. 9 GDPR. Il Garante indica la cancellazione al check-out salvo un consenso distinto per conservarli.
Cosa devo fare se perdo dati degli ospiti?
Contieni il problema, registra l’evento e valuta il rischio per gli ospiti. Se la violazione comporta rischi, notificala al Garante entro 72 ore, ove possibile. Se il rischio è elevato, avvisa anche gli interessati.